Sécurité
Partage d’écran sur Mac : la faille exploitée cet été et les bons réflexes pour l’accès à distance
En août 2026, des pirates ont pris la main sur des Mac au Partage d’écran ouvert sur Internet. Comment accéder à vos Mac à distance sans risque.
L’essentiel
- En août 2026, des pirates ont exploité la faille CVE-2026-65400 du Partage d’écran de macOS pour prendre le contrôle de Mac exposés sur Internet.
- Après le correctif du 6 août 2026, Apple a corrigé d’autres failles du Partage d’écran le 26 octobre : installez macOS 27.2, 26.7.2 ou 15.8.2.
- Un accès à distance sûr passe par un VPN avec double authentification pour l’équipe, et par une session chiffrée à la demande pour l’assistance.
Cet été, une faille de macOS a rappelé une règle de base : un service ouvert sur Internet finit toujours par être attaqué. Que s’est-il passé, et comment accéder à vos Mac à distance sans mettre l’entreprise en danger ?
Que s’est-il passé avec le Partage d’écran ?
Le Partage d’écran, intégré à macOS, permet de voir et de piloter un Mac depuis un autre appareil. Il attend les connexions sur le port 5900.
- 6 août 2026 : Apple corrige la faille CVE-2026-65400 dans macOS Tahoe 26.6.1, Sequoia 15.7.9 et Sonoma 14.8.9. D’après Apple, un attaquant présent sur le réseau pouvait s’authentifier auprès du Partage d’écran sans identifiants valides.
- Environ une semaine plus tard : le NCSC-NL, centre national de cybersécurité néerlandais, signale des attaques sur des Mac dont le port 5900 était accessible depuis Internet. Les pirates y ont obtenu les droits root et installé un logiciel de minage de la cryptomonnaie Monero.
- 18 août : Microsoft décrit des intrusions sur un nombre limité de Mac : clé SSH ajoutée pour revenir, programme déguisé en processus du système, journaux effacés, règles du pare-feu modifiées.
- 26 octobre 2026 : Apple corrige une dizaine d’autres failles du Partage d’écran et de la Gestion à distance dans macOS Golden Gate 27.2, Tahoe 26.7.2 et Sequoia 15.8.2. Sous Golden Gate, l’une d’elles pouvait permettre à un attaquant distant d’exécuter du code par la Gestion à distance. Apple ne signale aucune exploitation.
Selon un chercheur en sécurité, environ 40 000 Mac avaient le Partage d’écran accessible depuis Internet au moment du correctif. Et une équipe de chercheurs dit avoir mis au point une attaque fonctionnelle en quatre heures, avec un agent d’intelligence artificielle.
La faille ne demandait pas forcément un port ouvert : un appareil compromis du réseau local pouvait aussi l’exploiter. macOS Golden Gate, sorti en septembre 2026, intègre ce correctif.
Pourquoi un port ouvert sur la box est-il une porte d’entrée ?
Ouvrir un port, c’est demander à la box de transmettre à un appareil toutes les connexions qui arrivent d’Internet sur ce numéro, pour un télétravailleur, un prestataire ou automatiquement, par l’UPnP. Or des robots balaient Internet en permanence à la recherche de ces ouvertures, puis testent mots de passe courants et failles connues.
Même logique pour le bureau à distance de Windows ou l’interface d’un NAS, d’une imprimante ou d’une caméra : voir NAS Synology : failles critiques et DSM 7.4 et Frigos de supermarchés piratés. Un service qui n’a pas besoin d’être visible depuis Internet ne doit pas l’être.
Accéder à un Mac à distance : deux approches
À proscrire
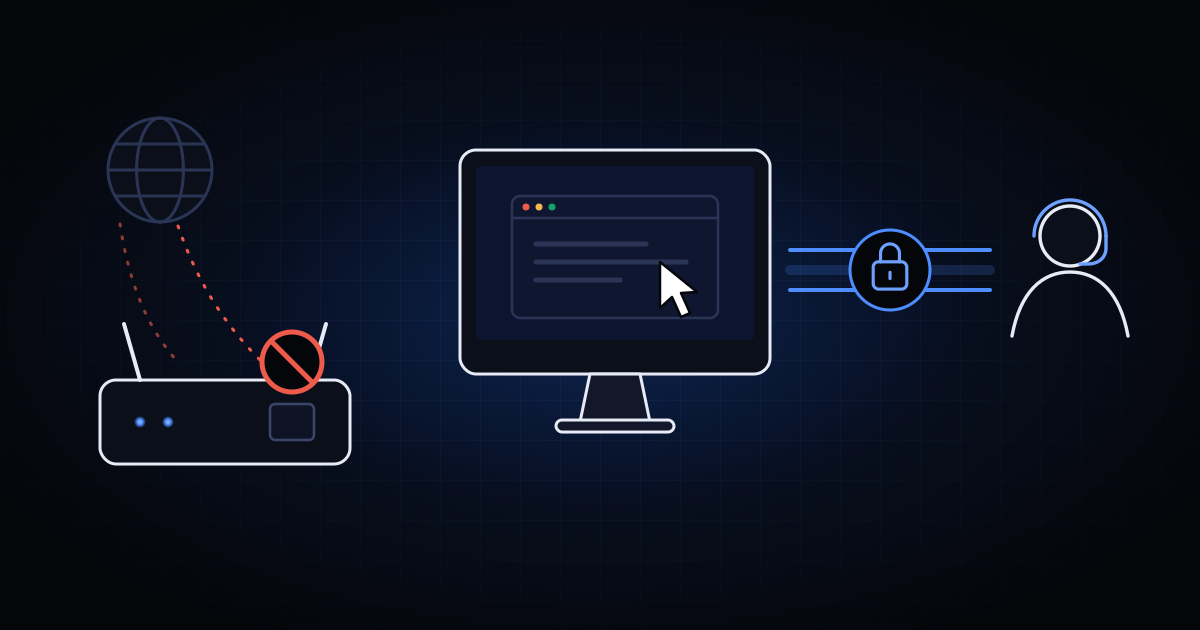
Un port ouvert sur la box
- Internet : n’importe qui peut tenter sa chance
- Box : le port 5900 est redirigé vers le Mac
- Mac : le Partage d’écran est exposé en permanence
Des robots balaient Internet sans arrêt : un port ouvert est vite repéré, et une faille ou un mot de passe faible suffit.
À privilégier
Un lien chiffré, à la demande
- Mac : l’utilisateur lance ou accepte la session
- Lien chiffré : VPN ou outil d’assistance
- Technicien : accès limité à l’intervention
Rien n’est ouvert sur la box, et la session se ferme à la fin de l’intervention.
Comment vérifier vos Mac ?
- Mettez à jour macOS : au minimum Golden Gate 27.2, Tahoe 26.7.2 ou Sequoia 15.8.2, les versions du 26 octobre 2026. Un Mac sous Sonoma 14 a reçu le correctif d’août, mais plus aucun depuis septembre 2026 : mettez-le à niveau ou, si son modèle ne le permet pas, prévoyez son remplacement.
- Ouvrez Réglages Système > Général > Partage : désactivez le Partage d’écran, la Gestion à distance et la Session à distance (l’accès SSH) si personne ne s’en sert ; sinon, limitez-les aux utilisateurs autorisés.
- Contrôlez la box ou le pare-feu : aucune redirection ne doit pointer vers un Mac, ni le port 5900 du Partage d’écran, ni le 22 de SSH, ni le 3283 de la Gestion à distance. Désactivez l’UPnP si rien ne l’exige.
- Si un Mac a été exposé, cherchez un processus inconnu qui occupe le processeur dans le Moniteur d’activité, des éléments de démarrage que personne n’a ajoutés, un pare-feu modifié. Au moindre doute, débranchez-le du réseau, faites-le examiner et changez les mots de passe.
Comment accéder à un Mac à distance en toute sécurité ?
Pour l’équipe : le VPN
Chaque collaborateur se connecte d’abord au réseau de l’entreprise par un VPN, installé sur le pare-feu et protégé par une double authentification. Il accède ensuite au NAS ou au Partage d’écran de son poste comme au bureau, sans qu’aucun service ne soit visible depuis Internet.
Pour l’assistance : une session à la demande
Rien n’est ouvert en permanence : l’utilisateur lance ou accepte la connexion, par un outil qui établit un lien chiffré depuis le Mac vers l’extérieur. Il voit tout, peut interrompre à tout moment, et la session se ferme à la fin de l’intervention. Le CERT Santé recommande la même chose pour les prestataires : validation manuelle par l’utilisateur, connexions tracées, accès désactivés en dehors des interventions.
Dans tous les cas
- La double authentification partout où elle existe : VPN, comptes Apple, messagerie.
- Des droits au plus juste : un compte standard au quotidien, un compte administrateur distinct, utilisé seulement si nécessaire.
- Les mises à jour automatiques, sur les Mac comme sur la box, le pare-feu et le NAS ; pour les Mac, voir macOS 27 Golden Gate en entreprise.
- Un inventaire des accès, prestataires compris : qui peut se connecter à quoi, et comment. Aucun accès permanent sans contrôle : ce qui ne sert plus est fermé.
Pour faire le point sur le reste de votre sécurité, essayez notre auto-diagnostic en 10 questions.
Se faire accompagner à Strasbourg
Je dépanne vos Mac à distance par une connexion chiffrée, établie à votre demande et fermée après chaque intervention, sans aucun port ouvert sur votre box ; je sécurise aussi vos accès à distance, VPN compris, à Strasbourg, dans l’Eurométropole et partout en France. Découvrez le service Assistance à distance ou appelez le 07 81 15 02 13.
Questions fréquentes
Mon Mac est-il concerné par la faille CVE-2026-65400 ?
Oui si le Partage d’écran est activé et que macOS n’a pas été mis à jour depuis août 2026, surtout s’il est joignable depuis Internet. Par précaution, traitez de même la Gestion à distance, et installez la dernière version de macOS.
Faut-il désactiver le Partage d’écran ?
Si personne ne s’en sert, oui. S’il est utile, limitez-le aux utilisateurs autorisés et n’y accédez de l’extérieur qu’à travers un VPN. Ne redirigez jamais le port 5900 de la box vers un Mac.
Un VPN suffit-il à sécuriser l’accès à distance ?
C’est la base, s’il est tenu à jour et protégé par une double authentification, car les passerelles VPN sont elles-mêmes visées. Derrière, chaque Mac garde ses protections : mises à jour, mots de passe robustes, droits au plus juste.
Comment savoir si un port est ouvert sur ma box ?
Dans l’interface d’administration de la box, la rubrique de redirection de ports, souvent appelée NAT ou PAT, liste les ouvertures. Vérifiez aussi l’UPnP, qui permet à des appareils d’ouvrir eux-mêmes des ports. En cas de doute, faites contrôler la configuration.
Sources
- Apple : contenu de sécurité de macOS Tahoe 26.6.1 (CVE-2026-65400)
- Apple : contenu de sécurité de macOS Golden Gate 27.2
- CERT-FR : multiples vulnérabilités dans les produits Apple (CERTFR-2026-AVI-1387)
- Next : Apple corrige des dizaines de failles, après une vulnérabilité critique exploitée sur Mac
- SecurityWeek : la faille du Partage d’écran de macOS exploitée lors d’attaques
- The Hacker News : la faille du Partage d’écran exploitée sur des Mac exposés à Internet
- CERT Santé : sécurisation de l’accès à distance des prestataires
- ANSSI : recommandations sur le nomadisme numérique