Sécurité
Auto-diagnostic de sécurité informatique : votre entreprise est-elle bien protégée ?
Sauvegardes, mises à jour, mots de passe, accès à distance : évaluez en 10 questions la sécurité informatique de votre TPE ou PME et vos priorités.
L’essentiel
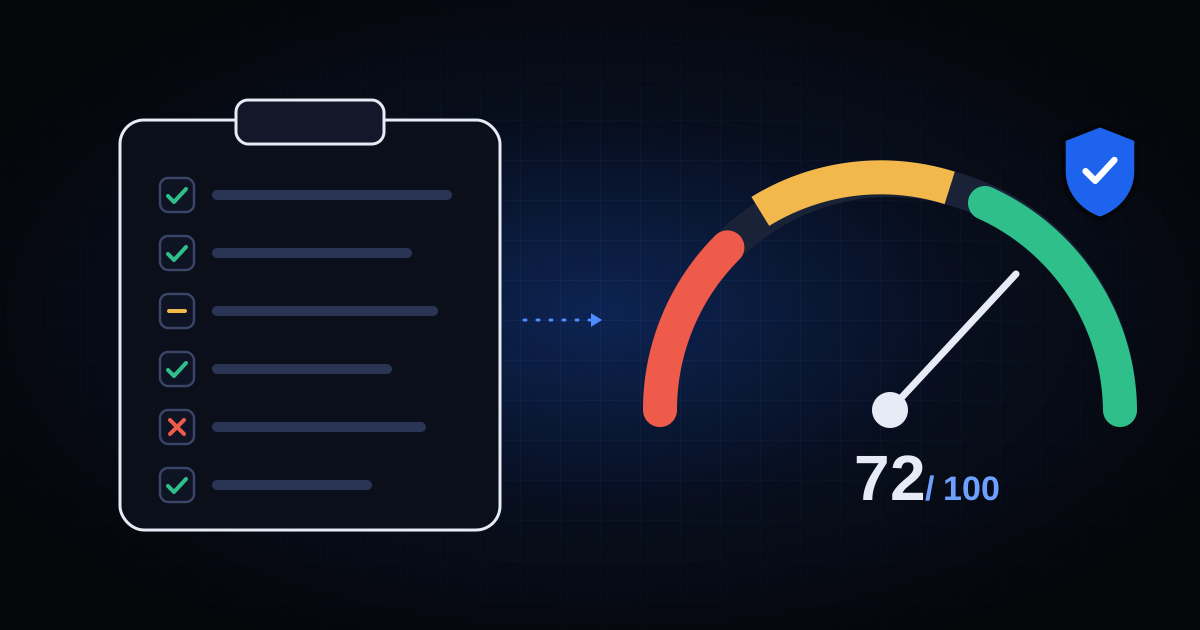
- Dix questions sur les mesures de base recommandées par l’ANSSI et Cybermalveillance.gouv.fr donnent un score sur 100 et trois priorités, sans rien envoyer.
- La sauvegarde (15 points), les mises à jour et la double authentification (12 points chacune) pèsent le plus : elles évitent les pertes les plus graves.
- « Je ne sais pas » compte comme « Non » : une protection dont personne n’est sûr ne peut pas être considérée comme acquise.
Votre entreprise résisterait-elle à une panne de NAS, à un e-mail piégé ou à un rançongiciel ? Répondez aux dix questions ci-dessous pour le savoir en quelques minutes.
Auto-diagnostic de sécurité informatique
Répondez aux 10 questions
Score provisoire
— / 100
En attente
0 réponse sur 10
Répondez aux questions : le score se calcule au fur et à mesure.
Comment le score est-il calculé ?
Chaque question pèse selon les dégâts que la mesure évite : « Oui » rapporte tous les points, « En partie » la moitié, « Non » ou « Je ne sais pas » aucun.
| Mesure | Points |
|---|---|
| Sauvegarde automatique, avec une copie hors des locaux | 15 |
| Mises à jour installées rapidement | 12 |
| Double authentification | 12 |
| Mots de passe uniques, dans un gestionnaire | 10 |
| Accès à distance par VPN, rien d’ouvert sur Internet | 10 |
| Équipe sensibilisée à l’hameçonnage | 10 |
| Sauvegarde testée par une restauration | 8 |
| Mac chiffrés, effaçables à distance | 8 |
| Plan en cas d’attaque | 8 |
| Réseau séparé pour les visiteurs et les objets connectés | 7 |
Tant que toutes les questions n’ont pas de réponse, le score est provisoire, calculé sur les seules questions répondues :
- 85 et plus, solide : l’essentiel est couvert, reste à tenir dans la durée.
- De 65 à 84, correct : quelques portes restent ouvertes.
- De 40 à 64, fragile : des failles importantes, qu’une attaque ou une panne révélerait.
- Moins de 40, à risque : plusieurs protections essentielles manquent.
Pourquoi ces trois mesures pèsent-elles le plus ?
La sauvegarde décide si une panne, un vol ou un rançongiciel coûte une journée ou l’entreprise : automatique, hors des locaux et testée, selon la règle du 3-2-1. Le RAID d’un NAS n’en est pas une, comme l’explique notre calculateur RAID.
Les mises à jour, car la plupart des attaques exploitent des failles déjà corrigées, sur les Mac comme sur la box, le NAS ou les équipements des prestataires, comme l’a rappelé en octobre la cyberattaque des frigos de supermarchés. Pour vos Mac, voir le vérificateur « Mon Mac est-il encore à jour ? ».
La double authentification, car un mot de passe volé ne suffit plus. Activez-la d’abord sur la messagerie, qui permet de réinitialiser les autres comptes, puis sur les comptes Apple, la banque et les outils en ligne.
Côté accès à distance, voir Partage d’écran sur Mac : les bons réflexes.
Pourquoi faire le point maintenant ?
En 2025, Cybermalveillance.gouv.fr a accompagné plus de 504 000 demandes d’assistance, un nombre jamais atteint, et celles des entreprises et associations ont progressé de 73 %. L’ANSSI relève que les TPE, PME et ETI restent les premières victimes des rançongiciels.
Pour réagir si le pire arrive, voir Rançongiciel : que faire en cas d’attaque ; pour une vue d’ensemble, le guide de l’ANSSI et de la DGE « La cybersécurité pour les TPE/PME en 13 questions ».
Se faire accompagner à Strasbourg
Je fais avec vous le point sur votre sécurité, sur place ou à distance, et je mets en œuvre les actions prioritaires, à Strasbourg et dans l’Eurométropole, à la carte, sans abonnement ni engagement. Découvrez le service Sécurité ou appelez le 07 81 15 02 13.
Questions fréquentes
Ce diagnostic remplace-t-il un audit de sécurité ?
Non : il donne un repère à partir de vos réponses. Un audit vérifie sur place ce qui est réellement en place : box et pare-feu, mises à jour de chaque appareil, sauvegardes, comptes et droits d’accès.
Par quoi commencer si mon score est faible ?
Par les trois priorités affichées sous le score. Le plus souvent : une sauvegarde automatique avec une copie hors des locaux, des mises à jour rapides sur tous les appareils et la double authentification sur la messagerie.
Mes réponses sont-elles enregistrées ?
Non. Le score est calculé dans votre navigateur : vos réponses ne sont ni envoyées, ni conservées, et disparaissent quand vous quittez la page.
Que faire si l’entreprise est victime d’une cyberattaque ?
Débranchez du réseau les appareils touchés, sans les éteindre ni rien effacer, et prévenez votre prestataire ; 17Cyber guide les victimes. Portez plainte sous 72 heures, condition pour être indemnisé par l’assurance, et notifiez la CNIL dans ce délai si des données personnelles ont pu être consultées, modifiées ou détruites.
Sources
- ANSSI et DGE : la cybersécurité pour les TPE/PME en 13 questions
- Cybermalveillance.gouv.fr : communiqué sur le rapport d’activité 2025
- Le Monde Informatique : les demandes d’aide face aux cybermenaces explosent en France (bilan 2025 de Cybermalveillance.gouv.fr)
- ANSSI : Panorama de la cybermenace 2025
- 17Cyber : assistance en ligne pour les victimes de cybermalveillance