Sécurité
Frigos de supermarchés piratés : pourquoi les mises à jour ne sont plus une option
Des pirates ont fait chauffer les frigos de près de 700 supermarchés via des contrôleurs Danfoss non mis à jour. La leçon à retenir pour votre entreprise.
L’essentiel
- Dans la nuit du 11 au 12 octobre 2026, des pirates ont pris le contrôle à distance des frigos d’environ 700 supermarchés, selon le gouvernement.
- Les contrôleurs Danfoss visés étaient pour la plupart anciens et privés de mises à jour ; des milliers étaient joignables depuis Internet.
- Toute entreprise court le même risque avec un NAS, une box ou un Mac visible depuis Internet et jamais mis à jour.
Comment des pirates ont-ils pu faire chauffer les vitrines réfrigérées de centaines de supermarchés, et pourquoi une PME qui ne vend aucun produit frais devrait-elle s’en soucier ? Selon les premiers éléments, cette attaque inédite ne doit rien à une technique de pointe.
Que s’est-il passé dans les supermarchés ?
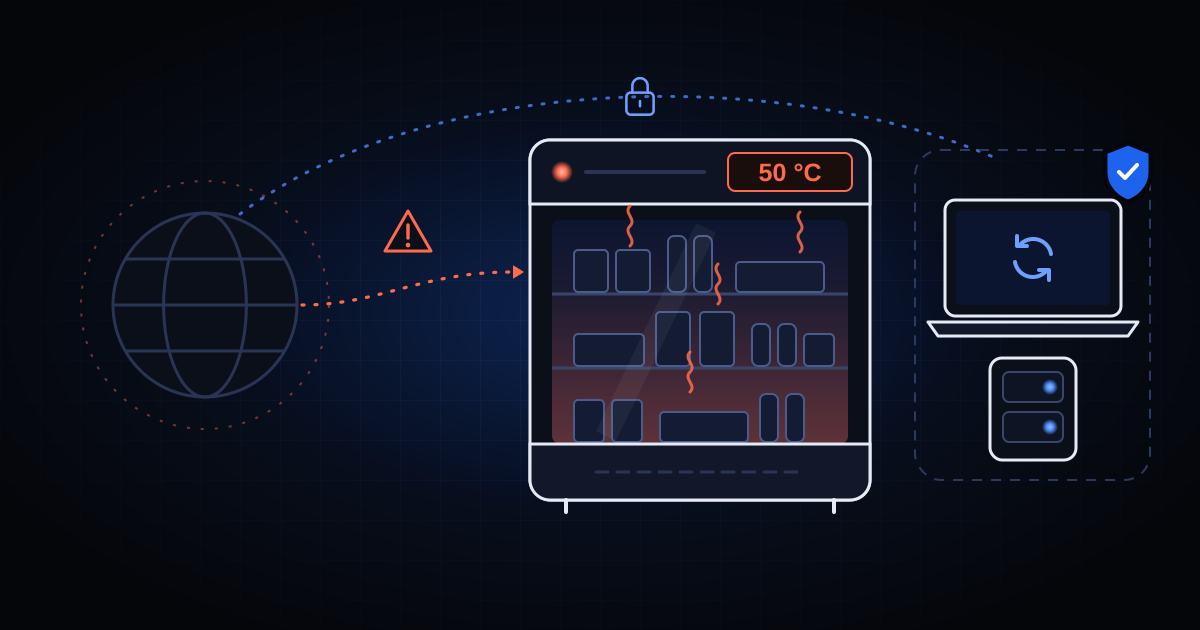
- Nuit du dimanche 11 au lundi 12 octobre : les systèmes de froid de nombreux supermarchés sont pris en main à distance. Les meubles frigorifiques passent en dégivrage, avec une consigne jusqu’à 50 °C, et les cycles s’allongent jusqu’à huit heures au lieu d’une, ce qui retarde les alarmes.
- Lundi 12 octobre : le CERT-FR, rattaché à l’ANSSI, signale de « nombreuses compromissions » de contrôleurs Danfoss des séries AK-SM et AK-SC. Le lendemain, il ajoute les systèmes xweb de Copeland et de Dixell.
- Mardi 13 octobre : devant les parlementaires, le ministre Roland Lescure chiffre l’attaque à environ 700 supermarchés sur les quelque 10 000 du pays. Intermarché et Netto, Carrefour, Coopérative U, Monoprix et E.Leclerc font partie des enseignes touchées. Le parquet de Paris a ouvert une enquête.
Bilan : des produits frais jetés en grande quantité, des départs de feu signalés, des rayons vidés. Aucune donnée volée, aucune rançon demandée et, à ce jour, aucune revendication. Le directeur général de l’ANSSI, Vincent Strubel, a jugé « urgent » de déconnecter ces systèmes d’Internet ou, au minimum, d’en filtrer très strictement l’accès.
Comment une telle attaque a-t-elle été possible ?
Les enquêteurs n’ont pas dit comment les pirates sont entrés, et aucune faille précise n’a été officiellement mise en cause. Les premiers éléments pointent toutefois trois faiblesses.
Des équipements visibles depuis Internet. Ces contrôleurs permettent au frigoriste de surveiller les installations à distance. Le moteur de recherche spécialisé Censys en comptait près de 3 000 joignables le 11 octobre, dont plus de 1 800 en France ; trois jours plus tard, il n’en restait que 537 en France. Le CERT-FR le rappelle : exposer une interface d’administration sur Internet est contraire aux bonnes pratiques.
Du matériel ancien, privé de mises à jour. Selon Danfoss, la majorité des unités touchées ne recevaient plus de mises à jour logicielles ni de sécurité, comme l’AK-SM 800, en fin de vie depuis 2021, et l’AK-SC 355, retiré en 2016. Des modèles récents ont aussi été touchés : leur firmware n’était pas à jour.
Des failles connues de longue date. Les chercheurs de Synacktiv avaient repéré dès 2023 une faille permettant de contourner l’identification de ces contrôleurs, même avec un mot de passe robuste. En août 2026, l’équipe Team82 de Claroty a présenté d’autres vulnérabilités de l’AK-SM 800A, que Danfoss a corrigées. Le lien avec l’attaque n’est pas établi.
Pour les spécialistes, l’attaque était « peu sophistiquée » : un balayage d’Internet, puis l’exploitation de faiblesses connues. La dispersion des magasins touchés, entre plusieurs enseignes, plaide pour une attaque opportuniste plutôt que ciblée.
Frigos piratés : le scénario probable, et ce qui le brise
Ce qui a rendu l’attaque possible
Un équipement oublié
- Un contrôleur ancien, privé de mises à jour
- Son interface est joignable depuis Internet
- Un attaquant le repère en balayant Internet
Nul besoin d’entrer dans le magasin ni de viser une enseigne : un balayage d’Internet suffit.
Ce qui l’aurait empêchée
Un équipement suivi
- Mises à jour appliquées, matériel remplacé à temps
- Accès à distance par VPN uniquement
- Réseau séparé de celui des ordinateurs
Valable pour un frigo comme pour un NAS, une caméra, une imprimante ou un Mac.
Votre entreprise est-elle concernée ?
Oui, dès qu’un appareil a été installé un jour, parfois par un prestataire, puis oublié : un accès ouvert depuis Internet pour plus de praticité, des mises à jour que personne ne surveille. NAS, caméra, imprimante, box ou Mac : les robots des pirates n’ont plus qu’à le trouver. Deux exemples récents :
- Août 2026 : une faille du Partage d’écran de macOS (CVE-2026-65400), corrigée par Apple le 6 août, a été exploitée environ une semaine plus tard contre des Mac joignables depuis Internet.
- 18 septembre 2026 : Synology publie un bulletin sur deux failles critiques de DSM, le système de ses NAS, exploitables à distance et sans mot de passe ; aucune attaque n’était signalée.
Les commerces de bouche sont directement concernés : si votre frigoriste surveille vos chambres froides ou vos vitrines à distance, leur boîtier mérite la même vigilance que vos ordinateurs.
Et la menace grandit. En 2025, Cybermalveillance.gouv.fr a accompagné plus de 504 000 demandes d’assistance, un record, 20 % de plus qu’en 2024 ; celles des entreprises et associations ont progressé de 73 %. L’ANSSI a traité 1 366 incidents en 2025, un niveau comparable à 2024 et bien supérieur à 2022 (831), et rappelle que les TPE, PME et ETI restent les premières victimes des rançongiciels. Le CERT-FR prévient que des campagnes d’attaque sont probablement toujours en cours.
Pourquoi les mises à jour sont-elles la première protection ?
Une mise à jour de sécurité corrige une faille connue. Dès sa publication, les pirates étudient le correctif et cherchent les appareils qui ne l’ont pas installé : cet été, il a fallu environ une semaine entre le correctif d’Apple et les premières attaques contre des Mac. Un appareil à jour n’est pas invulnérable, mais il ferme les portes que les attaquants essaient en premier.
Les Mac et le NAS, s’ils sont encore pris en charge, savent se mettre à jour automatiquement. Le firmware de la box, du pare-feu, des bornes Wi-Fi, des imprimantes ou des caméras, rarement : or l’ANSSI relève que les équipements de bordure, ceux qui relient le réseau de l’entreprise à Internet, sont régulièrement compromis.
Le plan d’action en six points
- Faites l’inventaire de tout ce qui est connecté, y compris chez vos prestataires, et désignez qui met chaque appareil à jour.
- Fermez les accès depuis Internet : aucune redirection de port, UPnP désactivé si rien ne l’exige, accès à distance par VPN avec double authentification.
- Organisez les mises à jour : automatiques quand c’est possible, vérifiées chaque mois (sur Mac : Réglages Système > Général > Mise à jour de logiciels).
- Remplacez ou isolez le matériel en fin de vie, contrôleur de froid comme vieux Mac ou vieux NAS.
- Changez les mots de passe par défaut et activez la double authentification partout où elle existe.
- Séparez les objets connectés sur un réseau distinct et gardez des sauvegardes hors ligne, selon la règle du 3-2-1.
Pour mesurer où en est votre entreprise sur ces points, faites notre auto-diagnostic de sécurité en 10 questions.
Si une attaque réussit malgré tout, voir Rançongiciel : comment protéger une TPE ou une PME, et que faire en cas d’attaque ; pour confier ce suivi, Contrat de maintenance informatique ou à la carte : que choisir ?
Se faire accompagner à Strasbourg
J’aide les TPE et PME de Strasbourg et de l’Eurométropole à éviter ce scénario : inventaire, fermeture des accès inutiles, VPN, suivi des mises à jour de vos Mac, de votre NAS et de votre réseau, à la carte, sans abonnement ni engagement. Découvrez le service Sécurité ou appelez le 07 81 15 02 13.
Questions fréquentes
Comment les pirates ont-ils pris le contrôle des frigos des supermarchés ?
Le mode d’accès n’a pas été officiellement établi. Mais les contrôleurs Danfoss visés étaient pilotables à distance, beaucoup étaient joignables depuis Internet, et la plupart ne recevaient plus de correctifs. Une faille permettant de contourner leur identification était connue depuis 2023.
Une entreprise qui n’est pas un supermarché est-elle concernée ?
Oui. Des robots balaient Internet en permanence à la recherche d’appareils vulnérables, sans viser une entreprise en particulier. Un NAS, une caméra, une imprimante ou un Mac visible depuis Internet et non mis à jour est une cible du même type.
Comment savoir si un appareil de mon entreprise est visible depuis Internet ?
Regardez les redirections de ports et l’UPnP de votre box ou de votre pare-feu, et demandez à vos prestataires (alarme, caméras, chauffage, froid) comment ils accèdent à leurs équipements. Un contrôle mené depuis l’extérieur, sur l’adresse Internet de l’entreprise, le confirme.
Que faire d’un appareil qui ne reçoit plus de mises à jour ?
Le remplacer, ou à défaut l’isoler : aucun accès depuis Internet, un réseau séparé, un accès à distance par VPN seulement. Selon le CERT-FR, un équipement en fin de vie exposé sur Internet risque fortement d’être compromis, et une remise à zéro ne suffit pas.
Sources
- CERT-FR : alerte CERTFR-2026-ALE-012, incident de sécurité ciblant les contrôleurs à distance des installations de réfrigération
- SecurityWeek : l’attaque des systèmes de froid s’étend aux contrôleurs Copeland et Dixell
- The Hacker News : des pirates portent à 50 °C les frigos de supermarchés français via des contrôleurs Danfoss
- Public Sénat : « des systèmes de réfrigération exposés sur Internet », alertent des experts en cybersécurité
- The Register : des chercheurs avaient prévenu des mois avant l’attaque des supermarchés
- Cybermalveillance.gouv.fr : communiqué sur le rapport d’activité 2025
- Le Monde Informatique : les demandes d’aide face aux cybermenaces explosent en France (bilan 2025 de Cybermalveillance.gouv.fr)
- ANSSI : Panorama de la cybermenace 2025
- Apple : contenu de sécurité de macOS Tahoe 26.6.1 (CVE-2026-65400)
- The Hacker News : la faille du Partage d’écran exploitée sur des Mac exposés à Internet
- Synology : bulletin de sécurité Synology-SA-26:13 (DSM)