Serveurs et NAS
NAS Synology : failles critiques et DSM 7.4, ce que les entreprises doivent vérifier
Deux failles critiques en septembre 2026, DSM 7.4 et fin de suivi d’anciens modèles : les vérifications à faire sur le NAS Synology de votre entreprise.
L’essentiel
- Le 18 septembre 2026, Synology a signalé deux failles critiques de DSM, notées 9,8 sur 10, exploitables à distance et sans mot de passe.
- Versions corrigées : DSM 7.4-90075, 7.3.2-86009-4, 7.2.2-72806-9 et 7.2.1-69057-12, ou plus récentes. Le 12 octobre, d’autres correctifs ont suivi : installez la dernière version.
- DSM 7.4 n’a rien d’obligatoire : DSM 7.3, version à support long, reste suivie jusqu’en 2028.
Votre entreprise stocke ses fichiers ou ses sauvegardes sur un NAS Synology ? Prenez cinq minutes pour vérifier sa version, puis les quelques réglages qui le mettent à l’abri.
Quelles failles Synology a-t-il corrigées en septembre 2026 ?
Le bulletin Synology-SA-26:13 regroupe huit vulnérabilités de DSM, le système des NAS Synology. Les quatre plus graves :
| Faille | Gravité | Ce qu’un attaquant pouvait faire | Compte nécessaire |
|---|---|---|---|
| CVE-2026-13684 et CVE-2026-13639 | Critique (9,8) | Lire ou modifier des fichiers, rendre le NAS indisponible | Aucun |
| CVE-2026-13673 | Importante (8,8) | Lire ou modifier des fichiers, rendre le NAS indisponible | Un compte utilisateur |
| CVE-2026-6205 | Importante (8,1) | Écrire des fichiers, rendre le NAS indisponible | Un compte utilisateur |
Le 23 septembre, l’agence de cybersécurité de Singapour (CSA) a relayé l’alerte : appliquer les correctifs immédiatement. Synology ne signalait pas d’attaque, mais un NAS concentre les documents et souvent les sauvegardes : y lire ou y écrire n’importe quel fichier, c’est pouvoir voler des données, déposer un programme malveillant ou détruire les sauvegardes.
| Branche de DSM | Première version corrigée |
|---|---|
| DSM 7.4 | 7.4-90075 |
| DSM 7.3 | 7.3.2-86009-4 |
| DSM 7.2.2 | 7.2.2-72806-9 |
| DSM 7.2.1 | 7.2.1-69057-12 |
Synology n’indique aucune solution de contournement : seule la mise à jour protège.
Le 12 octobre 2026, Synology a publié une nouvelle série de mises à jour, consacrées uniquement à des correctifs de sécurité dont il ne donne pas le détail : DSM 7.4.1-90080 Update 1, 7.3.2-86009 Update 5, 7.2.2-72806 Update 10 et 7.2.1-69057 Update 13. Déployées progressivement, elles ne sont pas forcément encore proposées sur votre NAS ; elles se téléchargent aussi sur la page de votre modèle, dans le centre de téléchargement de Synology.
Comment vérifier et mettre à jour votre NAS ?
- Connectez-vous à DSM avec un compte administrateur.
- Ouvrez Panneau de configuration > Mise à jour et restauration : la version installée s’affiche.
- Si elle est plus ancienne que dans le tableau, vérifiez la dernière sauvegarde, puis installez la mise à jour. Le NAS redémarre : choisissez un moment calme.
- Activez l’installation automatique des mises à jour importantes, celles qui corrigent les failles de sécurité et les bogues critiques.
- Aucune mise à jour proposée sur une version ancienne ? Consultez la page de votre modèle dans le centre de téléchargement de Synology.
Faut-il installer DSM 7.4 ?
Sorti le 16 juin 2026 et déployé progressivement, DSM 7.4 (en version 7.4.1 depuis le 23 juillet) mise sur l’intelligence artificielle exécutée sur le NAS et sur la gestion de plusieurs NAS depuis une même console. Pour une petite entreprise, trois points comptent davantage :
- Pas de retour en arrière possible une fois DSM 7.4 installé.
- Des applications retirées : Synology Mail Server, Mail Station et PHP 8.1. Si votre NAS héberge une messagerie ou un site web, vérifiez avant de mettre à jour. Un site hébergé avec Web Station fonctionne en PHP : il est aussi concerné par la faille critique de PHP corrigée le 21 octobre.
- Des modèles laissés de côté : sur une partie des modèles de 2016 à 2019 (DS916+, DS918+, DS218+, DS718+, DS218j…), DSM 7.4 s’installe à la main depuis le centre de téléchargement. Pour plusieurs, dont les DS918+, DS1019+, DS418 et DS118, ce sera la dernière version majeure.
L’urgence, c’est le correctif de sécurité ; DSM 7.4 peut attendre que vous ayez vérifié vos applications :
| Version de DSM | Situation en octobre 2026 | Que faire |
|---|---|---|
| DSM 7.4 | Version la plus récente | Installer les mises à jour au fil de l’eau |
| DSM 7.3 | Version à support long (LTS), suivie jusqu’en 2028 selon Synology | Rester à jour ; passer en 7.4 sans urgence |
| DSM 7.2 | Corrigée par le bulletin de septembre | Mettre à jour, puis passer en 7.3 si le modèle le permet |
| DSM 7.1 et plus ancien | Absentes des bulletins de sécurité récents | Passer à une version suivie si possible ; sinon, couper tout accès depuis Internet et planifier le remplacement |
Pourquoi un NAS ne doit-il pas être joignable depuis Internet ?
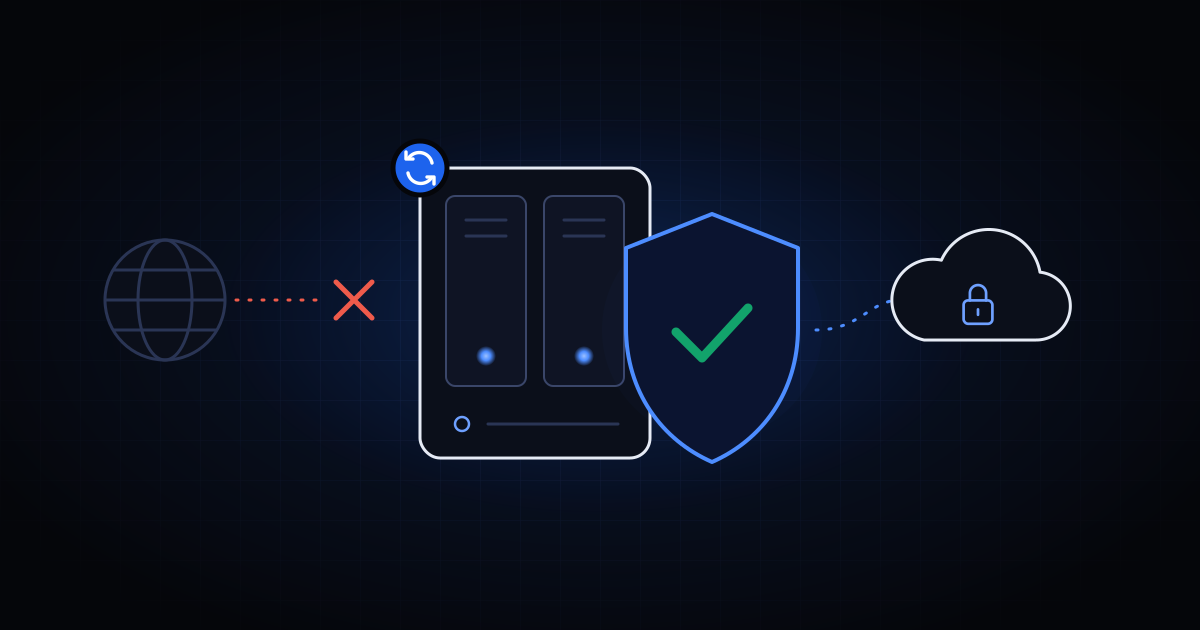
La plupart des attaques visent les NAS accessibles depuis Internet : redirection de port sur la box, QuickConnect activé « au cas où », partage ouvert pour un client. La règle : aucun accès direct, mais un VPN avec double authentification pour l’équipe, et un lien protégé par mot de passe et limité dans le temps pour un client. L’attaque des frigos de supermarchés a montré ce que coûte un équipement exposé et privé de mises à jour.
Un NAS bien protégé : cinq barrières successives
-
Aucun accès direct depuis Internet
Pas de port ouvert vers le NAS sur la box ; à distance, on passe d’abord par un VPN.
-
DSM à jour, sur une version suivie
Mises à jour importantes installées automatiquement, modèle encore pris en charge.
-
Des comptes verrouillés
Compte « admin » désactivé, double authentification, blocage automatique des tentatives.
-
Des instantanés immuables
Des retours en arrière que personne ne peut effacer pendant leur durée de protection.
-
Une copie hors site
Une sauvegarde chiffrée sur un autre site, et des restaurations testées.
Quels réglages de sécurité vérifier dans DSM ?
- Le compte « admin » par défaut désactivé, remplacé par un compte nominatif au mot de passe robuste.
- La vérification en deux étapes pour les administrateurs.
- Le blocage automatique des adresses qui accumulent les échecs de connexion.
- Le pare-feu de DSM, limité au réseau local et au VPN.
- Le Conseiller de sécurité lancé, et ses alertes traitées.
- Les services inutiles désactivés : QuickConnect, SSH, FTP, applications installées pour un essai.
- Des droits au plus juste sur les dossiers partagés.
- Les notifications par e-mail : mise à jour, disque qui faiblit, sauvegarde en échec.
Comment repartir après un rançongiciel ?
Un poste infecté qui a accès aux dossiers partagés suffit à chiffrer des fichiers du NAS. Face à un rançongiciel, deux fonctions font la différence :
- Les instantanés immuables : depuis DSM 7.2, sur les modèles compatibles et les volumes Btrfs, Snapshot Replication verrouille les instantanés pour une durée choisie. Personne ne peut les supprimer, pas même un administrateur dont le compte aurait été volé.
- La copie hors site : Hyper Backup, intégré à DSM, envoie chaque nuit une copie chiffrée vers un second NAS installé ailleurs ou un stockage en ligne. Testez régulièrement une restauration.
Le RAID, lui, protège de la panne d’un disque, pas d’une suppression ni d’un chiffrement : ce n’est pas une sauvegarde, comme l’expliquent la règle du 3-2-1 et notre calculateur RAID.
Votre NAS arrive-t-il en fin de vie ?
Un NAS sans correctifs n’est pas en panne, mais il devient une porte d’entrée. Vérifiez son statut sur la page de prise en charge des produits de Synology ; si la fin approche, coupez tout accès depuis Internet, vérifiez que ses données sont copiées ailleurs et planifiez le remplacement.
Bon à savoir avant d’acheter : après avoir limité ses NAS Plus de 2025 aux disques de sa marque ou certifiés, Synology est revenu en arrière avec DSM 7.3, en octobre 2025. Les modèles 2025 des gammes Plus, Value et J acceptent de nouveau les disques durs d’autres fabricants, mais pas les SSD M.2 (volume ou cache) absents de la liste de compatibilité.
Se faire accompagner à Strasbourg
J’installe, je sécurise et je supervise les NAS des TPE et PME de Strasbourg et de l’Eurométropole : mises à jour de DSM, VPN, instantanés immuables, copie hors site et tests de restauration. Découvrez le service Serveurs, NAS et sauvegarde ou appelez le 07 81 15 02 13.
Questions fréquentes
Comment savoir si mon NAS Synology est concerné par les failles de septembre 2026 ?
Dans DSM, ouvrez Panneau de configuration > Mise à jour et restauration. Si la version affichée est antérieure à 7.4-90075, 7.3.2-86009-4, 7.2.2-72806-9 ou 7.2.1-69057-12, selon votre branche, le NAS est vulnérable. Dans tous les cas, installez la dernière mise à jour proposée.
Faut-il passer à DSM 7.4 ?
Pas forcément. Un NAS en DSM 7.3 à jour est protégé contre ces failles et doit recevoir des correctifs jusqu’en 2028. DSM 7.4 apporte surtout de nouvelles fonctions, retire Synology Mail Server et Mail Station, et ne permet pas de revenir en arrière.
QuickConnect est-il sûr ?
QuickConnect évite d’ouvrir des ports sur la box, mais rend tout de même la page de connexion du NAS accessible depuis Internet. Désactivez-le si vous ne vous en servez pas ; pour un accès à distance, préférez un VPN installé sur le pare-feu de l’entreprise.
Un NAS Synology protège-t-il contre les rançongiciels ?
Pas à lui seul : un poste infecté qui accède aux dossiers partagés peut chiffrer leurs fichiers. Ce qui permet de repartir, ce sont les instantanés immuables, impossibles à supprimer pendant leur durée de protection, et une copie hors site.
Sources
- Synology : bulletin de sécurité Synology-SA-26:13 (DSM)
- CSA, agence de cybersécurité de Singapour : alerte AL-2026-127 sur Synology DSM
- Synology : notes de version de DSM
- Blackvoid : notes de version de DSM 7.4-90075 (modèles concernés, applications retirées)
- SynoForum : notes de version de DSM 7.4.1-90080 Update 1 (12 octobre 2026, en anglais)
- tink.de : DSM 7.4.1 Update 1, des failles corrigées sans détails (octobre 2026, en allemand)
- Synology : renforcer la sécurité de votre NAS