Sécurité
Faille critique dans PHP : ce que risque le site de votre entreprise
Deux failles critiques de PHP permettent de prendre la main sur un site web sans mot de passe. Ce que risque votre entreprise, et ce qu’il faut vérifier.
L’essentiel
- Le 21 octobre 2026, PHP a corrigé deux failles critiques qui peuvent permettre de prendre la main sur un serveur web sans mot de passe.
- PHP fait tourner la plupart des sites d’entreprise, dont ceux sous WordPress : site vitrine, boutique, extranet ou outil interne peuvent être visés.
- Faites confirmer dès aujourd’hui la mise à jour par votre hébergeur ou votre prestataire : PHP 8.2.35, 8.3.36, 8.4.27 ou 8.5.12 au minimum.
Deux failles dans PHP, le langage qui fait tourner la plupart des sites web, ont fuité avant même leur correctif. Que s’est-il passé, et que risque concrètement le site de votre entreprise ?
Que s’est-il passé ?
- Le 20 octobre 2026, un message publié puis retiré du forum Hacker News révèle l’existence de deux failles critiques dans PHP. L’équipe de sécurité de PHP annonce un correctif pour le lendemain, avec un jour d’avance sur le calendrier prévu.
- Le 21 octobre, en milieu d’après-midi à l’heure de Paris, PHP publie les versions corrigées. Les deux failles, CVE-2026-109618 et CVE-2026-109619, sont notées 9,2 sur 10 et peuvent permettre l’exécution de code à distance, sans authentification.
- Le même jour, le directeur technique de Cloudflare dit observer les premières attaques, des programmes d’attaque non vérifiés circulent déjà selon Tenable, et le CERT-FR, le centre d’alerte de l’ANSSI, publie une alerte.
Le surnom qui circule chez les chercheurs, « php2shell », résume le danger : passer d’une simple page PHP à une console de commande sur le serveur.
Pourquoi cette faille est-elle si grave ?
PHP est le moteur qui fabrique les pages de la plupart des sites : il reçoit la demande du visiteur, va chercher les informations, puis renvoie la page. Selon W3Techs, il équipe 69 % des sites dont le langage côté serveur est connu, et WordPress, PrestaShop, Joomla, Drupal ou Magento reposent tous sur lui.
Les deux failles touchent ce moteur lui-même, pas une extension ni un thème. Une seule requête piégée, envoyée par n’importe qui sur Internet, peut suffire à faire exécuter ses propres commandes par le serveur, sans identifiant ni mot de passe. Toutes les installations qui servent des pages web sont concernées, y compris PHP-FPM, courant chez les hébergeurs ; avec Apache et mod_php, l’attaque part même avant que le code du site ne s’exécute.
C’est comme une serrure défectueuse à l’entrée de l’immeuble : peu importe que votre porte soit blindée. Un site WordPress à jour, avec des extensions à jour, reste vulnérable tant que PHP ne l’est pas.
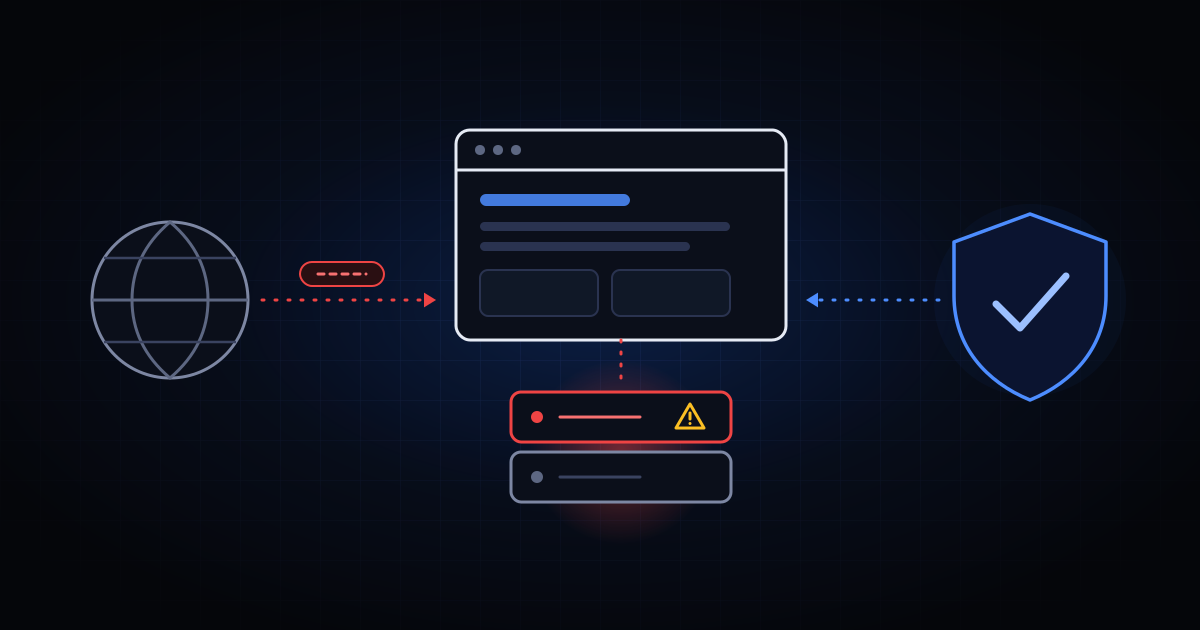
php2shell : comment l’attaque prend la main, et ce qui la bloque
L’attaque
Une requête suffit
- Un robot balaie Internet à la recherche de sites en PHP
- Il envoie une requête piégée, sans identifiant ni mot de passe
- Le moteur PHP du serveur la traite de travers
- L’attaquant exécute ses commandes : vol de données, site piégé, spam
Thème et extensions à jour n’y changent rien : la faille est dans PHP lui-même.
Ce qui la bloque
Un PHP suivi
- PHP 8.2.35, 8.3.36, 8.4.27 ou 8.5.12, ou le paquet corrigé de l’hébergeur
- Un inventaire de tous les sites et outils en PHP
- Les serveurs internes non exposés à Internet, accès par VPN
- Une sauvegarde hors du serveur, pour repartir d’une version saine
Une version de PHP qui n’est plus maintenue ne recevra pas de correctif officiel.
Votre entreprise est-elle concernée ?
Oui, dès qu’elle utilise l’un de ces éléments :
- un site vitrine ou une boutique en ligne, en particulier sous WordPress, PrestaShop ou Joomla ;
- un extranet, un espace client ou un formulaire de devis en ligne ;
- un outil installé sur un serveur, chez un hébergeur ou dans vos locaux : gestion commerciale, partage de fichiers, gestion des demandes d’assistance (Dolibarr, Nextcloud et GLPI, par exemple, sont écrits en PHP) ;
- un NAS ou un serveur qui héberge un site ou une application web.
D’après le CERT-FR, toutes les versions depuis PHP 5 sont touchées, hors versions corrigées. Pour les versions 7.4 à 8.1, que le projet ne suit plus, PHP n’a publié que des correctifs de code source, sans nouvelle version.
Côté Mac, rien à faire en général : macOS n’intègre plus PHP depuis macOS 12 Monterey. Seuls les Mac où un développeur l’a installé, par Homebrew ou MAMP par exemple, et ceux qui servent de serveur web, sont à mettre à jour.
Que risque concrètement l’entreprise ?
Un attaquant qui prend la main sur le serveur peut :
- voler des données : fichiers clients, comptes, commandes, messages laissés dans les formulaires. Une violation de données personnelles doit être notifiée à la CNIL dans les 72 heures après sa découverte, sauf si elle ne présente pas de risque pour les personnes ;
- piéger le site : redirection des visiteurs vers des arnaques, faux formulaire de paiement sur une boutique, page d’accueil remplacée. Les navigateurs peuvent alors afficher un avertissement à vos visiteurs ;
- envoyer du spam ou des e-mails d’hameçonnage depuis votre serveur : quand l’hébergement gère aussi la messagerie, votre nom de domaine risque d’être mis sur liste noire, et vos propres e-mails de finir en courrier indésirable ;
- rebondir vers le réseau interne quand le serveur est dans vos locaux, jusqu’au chiffrement de vos fichiers par un rançongiciel.
La facture ne se limite donc pas au site : commandes à l’arrêt, nettoyage, e-mails bloqués, et confiance des clients à reconquérir.
Que faire dès aujourd’hui ?
- Recenser tout ce qui fonctionne en PHP : site, boutique, extranet, outils internes, NAS.
- Sur un hébergement mutualisé, vérifier l’annonce de l’hébergeur, puis, dans le panneau de gestion, que le site utilise une version maintenue de PHP : 8.3 ou plus récente de préférence, la 8.2 cessant d’être suivie le 31 décembre 2026.
- Si une agence ou un prestataire gère le serveur, lui demander une confirmation écrite de la mise à jour, avec le numéro de version : 8.2.35, 8.3.36, 8.4.27, 8.5.12, ou le paquet corrigé de sa distribution Linux.
- Pour un serveur en PHP 8.1 ou plus ancien sans paquet corrigé de son éditeur, ou impossible à corriger aujourd’hui, couper son accès depuis Internet en attendant, comme le recommandent le CERT-FR et le CERT-EU. Les réglages de contournement publiés par PHP ne protègent qu’en partie.
- Surveiller les signes d’intrusion : fichiers ou comptes administrateurs inconnus, pages modifiées, redirections inhabituelles, alertes de l’hébergeur. Une sauvegarde récente, conservée hors du serveur, permet de repartir d’une version saine.
Se faire accompagner à Strasbourg
Je recense avec vous les sites, NAS et outils en PHP de l’entreprise, je vérifie leur version et leur exposition à Internet, et je coordonne les mises à jour avec votre hébergeur ou votre agence, à Strasbourg et dans l’Eurométropole. Découvrez le service Sécurité informatique ou appelez le 07 81 15 02 13.
Questions fréquentes
Mon site est chez un hébergeur : dois-je faire quelque chose ?
Oui, vérifier. L’hébergeur corrige PHP sur ses serveurs, mais c’est souvent vous qui choisissez la version utilisée par le site. Une ancienne version, encore proposée pour la compatibilité, n’est pas toujours corrigée : passez à une version maintenue.
Comment connaître la version de PHP de mon site ?
Dans le panneau de gestion de l’hébergement, à la rubrique de choix de la version de PHP, ou en la demandant à l’agence qui gère le site. Ne publiez pas de page affichant la configuration de PHP : elle renseignerait aussi les attaquants.
Un site protégé par Cloudflare est-il à l’abri ?
En partie seulement. Cloudflare a déployé des règles de filtrage contre les attaques connues, y compris pour ses offres gratuites, mais les présente lui-même comme une solution d’attente. Seule la mise à jour de PHP corrige les failles.
Mon site a peut-être été piraté : que faire ?
Mettez-le hors ligne ou en maintenance, conservez les journaux, puis faites nettoyer le serveur avant toute remise en ligne. Si des données personnelles ont pu fuiter, notifiez la CNIL dans les 72 heures suivant la découverte et déposez plainte.
Sources
- PHP : annonce et bulletins de sécurité d’octobre 2026 (en anglais)
- CERT-FR : alerte CERTFR-2026-ALE-014, multiples vulnérabilités dans PHP
- CERT-EU : avis de sécurité 2026-018, vulnérabilités critiques dans PHP (en anglais)
- Huntress : chronologie de la fuite et du correctif php2shell (en anglais)
- Tenable : questions fréquentes sur php2shell (en anglais)
- ITdaily : premières attaques signalées par Cloudflare
- PHP : installation sur macOS, absent du système depuis macOS 12 (en anglais)
- CNIL : notifier une violation de données personnelles