Sécurité
CTS, Engie, une pharmacie visée : les fuites de données n’ont jamais été aussi nombreuses, votre entreprise est-elle prête ?
Fuites confirmées à la CTS et chez Engie, une pharmacie strasbourgeoise revendiquée : pourquoi les entreprises sont visées, et comment se protéger.
L’essentiel
- Fin octobre 2026, Engie et la CTS ont confirmé des vols de données clients. Une pharmacie strasbourgeoise est visée par une revendication encore non vérifiée.
- 6 167 violations de données notifiées à la CNIL en 2025, un record. Le CERT-FR a traité 196 vols de données, contre 130 en 2024.
- Ces données rendent les arnaques crédibles. Double authentification, mots de passe uniques, accès revus et mises à jour ferment la plupart des portes.
Deux fuites de données confirmées en deux jours, à la CTS et chez Engie, puis un pirate qui dit avoir vidé le fichier d’une pharmacie strasbourgeoise. Simple série noire, ou signe que plus personne n’est à l’abri, votre entreprise comprise ?
Que s’est-il passé fin octobre ?
- Engie, 27 octobre. Le fournisseur d’énergie confirme le vol de données de clients français : nom, adresses postale et e-mail, téléphone, numéros de client et de contrat, identifiant du compteur. Les pirates sont passés par une plateforme commerciale utilisée par ses partenaires. Selon Engie, ses systèmes internes et les données bancaires ne sont pas touchés ; le nombre de clients concernés n’est pas communiqué.
- CTS, 28 octobre. La Compagnie des transports strasbourgeois annonce l’extraction des données d’environ 230 000 comptes clients, par une utilisation illicite de son site internet : nom, prénom, date de naissance, adresse et identifiant de compte. Ni mots de passe ni coordonnées bancaires, selon la CTS, qui a porté plainte, prévenu la CNIL et averti les clients concernés.
- Office de tourisme de Strasbourg, nuit du 27 au 28 octobre. Les personnes qui lui avaient écrit par le formulaire de contact de son site ont été prévenues : nom, prénom, e-mail, téléphone et contenu du message ont pu être consultés ; ni coordonnées bancaires ni mots de passe, selon l’Office, qui a prévenu la CNIL, porté plainte et renforcé la sécurité de son serveur.
- Une pharmacie strasbourgeoise, 31 octobre. Un pirate affirme avoir copié le fichier de quelque 110 000 patients et le met en vente : numéros de sécurité sociale, mutuelles, enfants à charge, ordonnances. La pharmacie ne s’est pas exprimée et rien n’est vérifié ; le directeur de l’ANSSI estimait en mars qu’il y a « beaucoup de bluff » dans ce type d’annonces. L’extrait publié renvoie surtout à des caisses d’assurance maladie du Bas-Rhin, mais aucune pièce ne nomme la pharmacie.
Les pirates sont-ils vraiment plus actifs ?
Pour les fuites de données, les chiffres officiels sont sans appel :
- 6 167 violations de données notifiées à la CNIL en 2025, un record, en hausse de 9,5 % ; une sur deux est un piratage.
- 196 vols de données dans des sites et applications traités par le CERT-FR en 2025, contre 130 en 2024 : la moitié de plus en un an.
- +107 % de demandes d’aide pour une fuite de données sur Cybermalveillance.gouv.fr en 2025, et +70 % pour le hameçonnage, devenu la première menace tous publics confondus.
- 45 % des Français disent avoir été prévenus d’une fuite les concernant en 2026, contre 30 % un an plus tôt.
« Personne n’est épargné », résume la présidente de la CNIL. Les petites structures non plus : un fichier de clients ou de patients se revend quelle que soit la taille de l’entreprise qui le détient, et une petite structure est souvent moins bien défendue.
Pourquoi ces fuites vous concernent-elles, même si vous n’êtes pas visé ?
Une donnée volée ne sert pas qu’une fois : elle rend les arnaques crédibles. Un faux e-mail qui cite votre nom, votre adresse et votre numéro de contrat inspire confiance ; c’est le risque que la CTS et Engie signalent à leurs clients. À prévoir dans les semaines qui viennent :
- un faux remboursement ou un faux renouvellement d’abonnement « CTS » ;
- une fausse régularisation de facture « Engie » qui cite votre vrai numéro de compteur ;
- un faux conseiller de l’Assurance maladie ou de la banque qui connaît déjà votre numéro de sécurité sociale ;
- en entreprise, un faux fournisseur qui demande de changer de RIB, ou un faux dirigeant qui réclame un virement urgent.
Certains de vos salariés sont sans doute clients de la CTS ou d’Engie. Le message piégé peut arriver sur leur messagerie professionnelle, et un seul mot de passe saisi au mauvais endroit peut ouvrir la porte de toute l’entreprise.
Comment les pirates entrent-ils ?
Dans son retour d’expérience du 20 octobre, le CERT-FR constate que la plupart des vols de données n’ont exploité aucune faille technique. Les portes d’entrée :
- des identifiants réutilisés, ou volés par des logiciels espions installés sur des ordinateurs, y compris personnels ;
- des comptes d’anciens salariés jamais désactivés ;
- un employé manipulé par un faux interlocuteur ;
- des données accessibles sans contrôle, après une erreur de réglage ;
- des équipements pas à jour, parfois des mois après la sortie du correctif ;
- un prestataire ou un partenaire : chez Engie, c’est une plateforme utilisée par ses partenaires commerciaux qui a servi de porte.
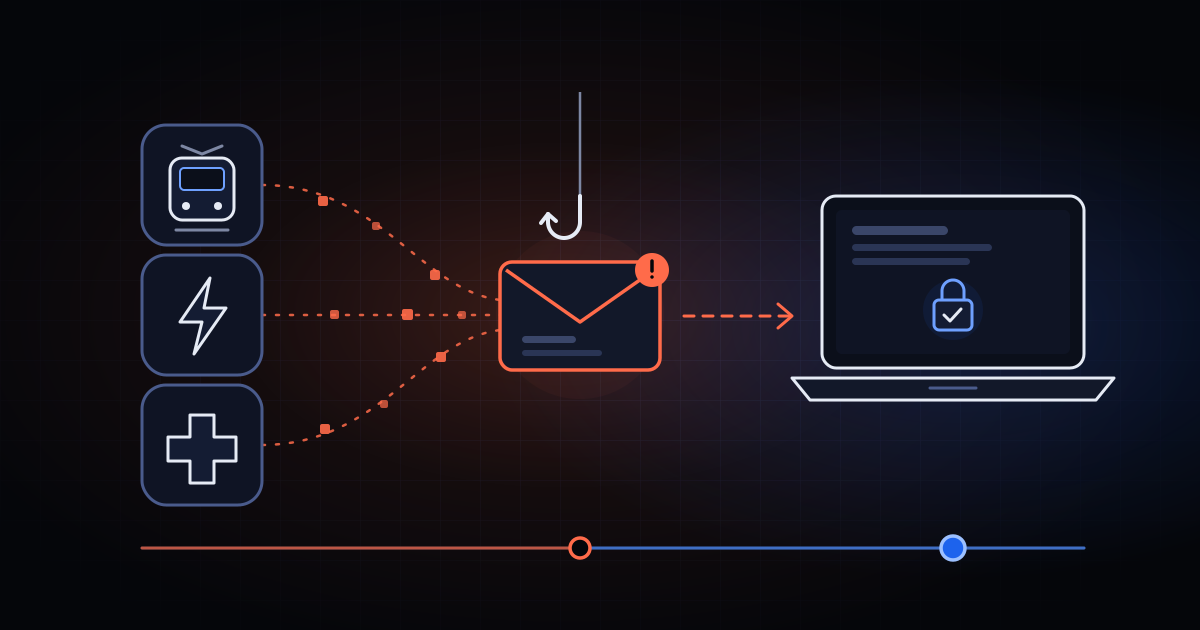
D’une fuite chez un tiers à une attaque contre votre entreprise
Ce que préparent les pirates
Une arnaque sur mesure
- Des données volées chez une entreprise dont vous êtes client
- Un message crédible, avec vos vrais nom, adresse et numéro de contrat
- Un mot de passe ou un code saisi sur un faux site
- Messagerie ou banque ouverte : faux virement, rançongiciel, nouvelles victimes
Nul besoin de viser votre entreprise : il suffit qu’un salarié soit client de la société piratée.
Ce qui coupe la chaîne
Des portes fermées
- Une équipe prévenue, qui vérifie par un autre canal
- Double authentification ou clés d’accès
- Un mot de passe unique par service
- Accès revus, mises à jour et sauvegardes
Chaque protection ajoutée est une porte de moins pour les pirates.
Que faire dès maintenant dans votre entreprise ?
- Prévenir l’équipe : aucun service sérieux ne demande un mot de passe, un code reçu par SMS ou vos coordonnées bancaires par message. En cas de doute, passer par le site ou l’application officielle, jamais par le lien reçu.
- Activer la double authentification sur la messagerie, la banque, le compte Apple et les outils en ligne. Mieux encore, les clés d’accès, gérées par l’app Mots de passe de l’iPhone, de l’iPad et du Mac : elles ne fonctionnent pas sur un faux site.
- Un mot de passe unique par service, créé et retenu par un gestionnaire comme l’app Mots de passe, pour qu’une fuite n’ouvre pas tous les comptes.
- Faire le ménage dans les accès : comptes des anciens salariés et stagiaires, accès des prestataires, partages de fichiers ouverts à tous.
- Mettre à jour Mac, iPhone, NAS, box et site web, et remplacer ce qui ne reçoit plus de correctifs : pour les Mac, voyez notre vérificateur.
- Vérifier par téléphone tout changement de RIB ou virement inhabituel, au numéro habituel du fournisseur, jamais à celui du message.
- Sauvegarder selon la règle du 3-2-1, et savoir comment réagir à une attaque.
Quand la fuite vient d’un prestataire de courrier, voyez aussi ce que les entreprises doivent vérifier après la fuite chez Maileva.
Pour faire le point en dix questions, essayez notre auto-diagnostic de sécurité.
Se faire accompagner à Strasbourg
Je fais le tour de vos comptes, de vos accès, de vos mises à jour et de vos sauvegardes, Mac, iPhone et NAS compris, pour fermer ces portes avant que les pirates ne les trouvent. Découvrez le service Sécurité informatique ou appelez le 07 81 15 02 13.
Questions fréquentes
J’ai reçu l’e-mail de la CTS ou d’Engie : que faire ?
Selon les deux entreprises, les données bancaires ne sont pas touchées ; la CTS précise que les mots de passe non plus. Ignorez tout message qui réclame un paiement, un code ou vos coordonnées, et passez par leur site ou leur application officielle.
Comment savoir si mes données ont fuité ?
Une entreprise doit prévenir les personnes concernées quand la fuite présente un risque élevé pour elles. Le site Have I Been Pwned indique si une adresse e-mail figure dans une fuite connue : changez alors le mot de passe, partout où il servait.
Mon entreprise subit une fuite : quelles obligations ?
Notifiez la CNIL dans les 72 heures suivant la découverte, sauf absence de risque pour les personnes, et prévenez-les si le risque est élevé. Portez plainte dans les 72 heures : sans plainte, l’assurance cyber ne peut pas vous indemniser.
Un Mac ou un iPhone protège-t-il du hameçonnage ?
En partie : Safari signale les sites frauduleux connus, et une clé d’accès ne fonctionne que sur le vrai site. Mais un faux message bien imité trompe l’utilisateur sur n’importe quel appareil : la vigilance de l’équipe reste la première protection.
Sources
- BleepingComputer : Engie confirme un vol de données de clients français (27 octobre 2026)
- Journal du Geek : les données de clients français d’Engie volées
- Fuites Infos : la CTS confirme une fuite touchant 230 000 comptes clients (28 octobre 2026)
- Cyberattaque.org : ce que l’on sait de la fuite de données de la CTS
- Fuites Infos : revendication visant une pharmacie de Strasbourg (31 octobre 2026)
- Fuites Infos : Office de tourisme de Strasbourg, fuite de données touchant les internautes (2 novembre 2026)
- Solutions Numériques : l’ANSSI évoque « beaucoup de bluff » dans certaines revendications
- CNIL : rapport annuel 2025, un nombre record de violations de données
- CERT-FR : violations de données applicatives, retour d’expérience (20 octobre 2026)
- Cybermalveillance.gouv.fr : rapport d’activité 2025 (communiqué du 26 mars 2026)
- Banque des Territoires : un Cybermois placé sous le signe des fuites de données
- CNIL : notifier une violation de données personnelles
- Direction générale du Trésor : plainte sous 72 heures pour l’indemnisation d’une cyberattaque (article L. 12-10-1 du code des assurances)
- Apple : mots de passe et clés d’accès sur les appareils Apple